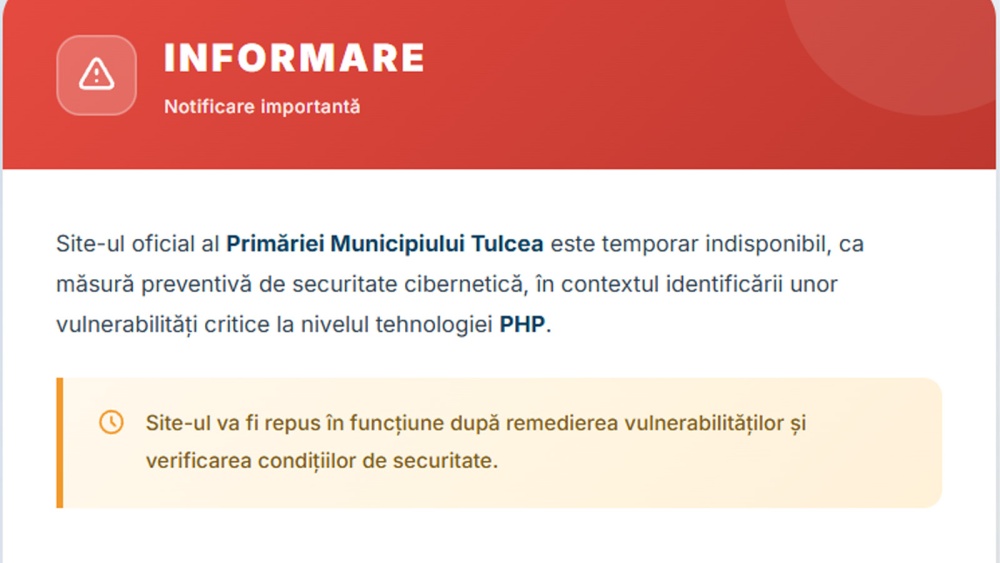
Începând de joi, pagina de internet a Primăriei Tulcea nu poate fi accesată. Oprirea este una temporară şi a fost făcută pentru a proteja site-ul, după ce au fost semnalate vulnerabilităţi critice la nivelul tehnologiei PHP, utilizată de numeroase site-uri din întreaga lume.
Primarul Ştefan Ilie spune că măsura preventivă a fost luată miercuri, până când furnizorul care administrează platforma va confirma dacă pagina instituţiei este afectată. Decizia vine în contextul unei alerte de securitate cibernetică la nivel global.
„Această tehnologie PHP este cea care stă în spatele majorităţii site-urilor publice, de exemplu, inclusiv în România. Această alertă de securitate cibernetică este la nivel global. În comunicatul care a fost transmis de către dezvoltatorii PHP, se specifică faptul că aproape 70% din cei care folosesc această tehnologie pot fi afectaţi. Şi având în vedere aceste lucruri, deoarece site-ul Primăriei este bazat pe această tehnologie, în cursul zilei de miercuri am trimis către cei care pun la dispoziţie pagina de web o întrebare aplicată, dacă este afectat site-ul Primăriei. Până la răspunsul pe care îl vom primi, am decis să blocăm acest site preventiv. Noi ştim ce înseamnă site-uri blocate, site-uri piratate, nu doar la Primăria municipiului Tulcea, ci şi în alte primării din ţară. Şi atunci vrem să fim în afara oricărui pericol”, ne-a declarat Ştefan Ilie.
Edilul a precizat că plăţile prin Ghişeul.ro rămân disponibile. În schimb, plăţile prin aplicaţia CityOn sunt afectate temporar, deoarece aceasta utilizează un link disponibil pe pagina web a Primăriei.
„Vreau să specific pe această cale că plăţile prin Ghişeul.ro nu sunt afectate. Sunt afectate în această perioadă de blocaj doar cele pe care le facem prin aplicaţia CityOn pentru că ea are la bază link-ul din pagina Primăriei. Dar cele pe Ghişeul.ro pot fi făcute în continuare”, a spus Ştefan Ilie.
Primarul a precizat că închiderea temporară a site-ului nu a fost solicitată de Institutul Naţional de Securitate Cibernetică, ci reprezintă o decizie luată la nivelul administraţiei locale, în urma discuţiilor cu compartimentul IT.
„Aceasta este măsura pe care o luăm pentru a ne pune în gardă faţă de posibilii hackeri care ne-ar putea pirata site-ul. Alerta este dată de către Institutul Naţional de Securitate Cibernetică, care spune că în data de 20 octombrie echipa de securitate PHP a anunţat publicarea unei actualizări de securitate pentru remedierea a două vulnerabilităţi critice. Nu ni se solicită închiderea temporară cum am făcut-o noi. Aceasta este la latitudinea fiecărui administrator de pagină. Or noi am discutat cu compartimentul IT din cadrul Primăriei şi am ajuns la concluzia că pentru a evita orice fel de vulnerabilitate, temporar vom bloca accesul la site tocmai pentru a preveni orice infracţiune”, a precizat edilul.
Datele făcute publice miercuri pe pagina de Facebook a Directorului Naţional de Securitate Cibernetică (DNSC) arată că marţi, 20 octombrie, echipa de securitate PHP a anunţat publicarea unei actualizări de securitate pentru remedierea a două vulnerabilităţi critice, ambele evaluate cu CVSS v4.0: 9.2.
DNSC a revenit joi dimineaţa pe aceeaşi reţea socială şi a anunţat că cele două vulnerabilităţi critice în sistemul PHP au fost confirmate oficial, iar corecţiile sunt disponibile.
„Orice server PHP neactualizat şi expus în Internet trebuie considerat la risc ridicat de compromitere”, a precizat joi DNSC, în postarea de pe pagina proprie de pe reţeaua socială.
Administratorii de servere şi dezvoltatorii care utilizează această platformă sunt îndemnaţi să-şi actualizeze de urgenţă sistemele, după descoperirea a două vulnerabilităţi critice ce pot permite atacatorilor să preia de la distanţă controlul asupra serverelor. Specialiştii avertizează că riscul este ridicat, iar toate serverele neactualizate trebuie considerate expuse unor potenţiale atacuri.